

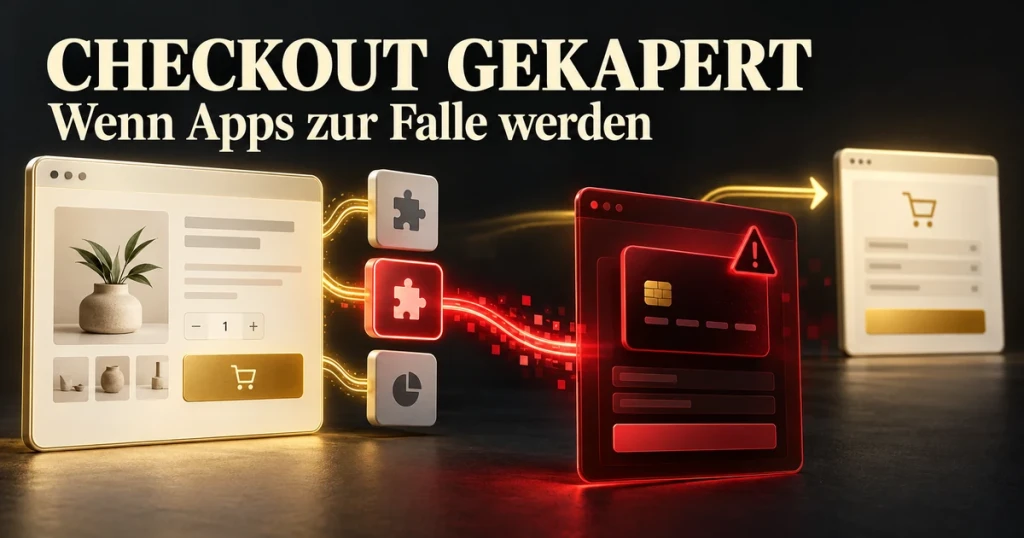
von generativer KI erstellt.
Zwischen dem 10. und dem 14. Oktober 2026 haben Angreifer über mindestens drei Shopify-Apps Code in Onlineshops geschleust. Der Code fing den Klick auf den Checkout-Button ab und schickte Kundinnen und Kunden auf eine nachgebaute Bezahlseite, die ihre Kartendaten abgriff. Danach ging es weiter in den echten Checkout, die Bestellung lief ganz normal durch. Viele Händler dürften davon nichts bemerkt haben.
Shopify hat in den Tagen danach Hunderte Apps aus dem App Store genommen. Viele davon hatten mit dem Angriff nichts zu tun, und einige sind inzwischen zurück, darunter alle drei Apps, bei denen der Schadcode belegt ist. Wir haben die Stellungnahmen der Hersteller, die Analysen von Sicherheitsforschern und Shopifys eigene Ankündigungen gelesen und den Stand vom 30. Oktober zusammengefasst. Dazu kommt ein Check, mit dem du selbst nachsehen kannst, was in deinem Shop läuft.
Was passiert ist
Die Angreifer haben nicht Shopify geknackt, sondern die Anbieter einzelner Apps. Viele Apps laden im Shop ein kleines Skript, das seine Einstellungen beim Server des Herstellers abholt. Manche dieser Einstellungen erlauben eigenes JavaScript oder HTML, damit Händler zum Beispiel das Aussehen anpassen können. Genau dort setzten die Angreifer an. Der Code der Apps im Theme war unverändert, der Schadcode kam mit den Einstellungen vom Server.
Laut Analyse von cside, einer Firma für Browser-Sicherheit, hängte sich der Code an den Checkout-Button und öffnete stattdessen eine täuschend echte Bezahlseite auf Domains wie biliing[.]top oder checkout-confirm[.]top. Nach der Eingabe der Kartendaten leitete die Seite in den echten Shopify-Checkout weiter. Einige Browser haben die Umleitung von sich aus blockiert.
Wie die Angreifer an die Einstellungen kamen, beschreiben die Hersteller unterschiedlich. Logbase, der Anbieter von Selleasy, nennt in seinem Vorfallbericht ein altes internes Support-Werkzeug als Einfallstor. Swym spricht in seiner Stellungnahme von einer unbefugten Änderung der App-Konfiguration. HulkApps nennt keine Details. Eine gemeinsame Ursache hat bisher niemand veröffentlicht.
Der zeitliche Ablauf
Die meisten Berichte beginnen mit dem 14. Oktober. Der erste dokumentierte Fall liegt aber vier Tage früher. Alle Uhrzeiten sind so angegeben, wie die Hersteller sie nennen, also in UTC. Deutsche Zeit ist zwei Stunden später.
| Datum | Was passiert ist | Quelle |
|---|---|---|
| 10. Oktober | Hulk Product Options lädt über die Einstellung für eigenes JavaScript Schadcode in Shops. Der Entwickler Roman Zipp veröffentlicht am selben Tag die erste Analyse. | Roman Zipp, Stellungnahme von HulkApps |
| 13. Oktober | Selleasy: Ab 7:47 Uhr verteilt ein Angreifer ein Skript in Shops. Um 12:22 Uhr ist der Angriff eingedämmt, um 15:58 Uhr ist das Skript aus allen Shops entfernt. | Vorfallbericht von Logbase |
| 14. Oktober | Wishlist Plus: Von etwa 10:06 bis 11:56 Uhr ändert jemand die App-Konfiguration. Auf einem Teil der Shops lädt dadurch ein Skript, das Checkout-Klicks umleitet. | Stellungnahme von Swym |
| ab 15. Oktober | Shopify nimmt in mehreren Wellen Hunderte Apps aus dem App Store und schaltet einzelne App-Erweiterungen zentral ab. | heyapps.dev, Statusseiten der Anbieter |
| 17. bis 19. Oktober | Boost AI Search & Filter und Privy fallen in Shopify-Shops aus. Beide nennen keinen Sicherheitsvorfall. | Statusseiten von Boost und Privy |
| 20. Oktober | Shopify fordert alle App-Entwickler auf, ihre Apps abzusichern, und führt einen Schutz vor Weiterleitungen auf fremde Seiten ein. | Shopify Changelog |
| 27. Oktober | Selleasy ist nach einer Prüfung durch Shopify wieder im App Store. | Vorfallbericht von Logbase |
Stand der wichtigsten Apps am 30. Oktober
Die Tabelle trennt, was belegt ist, von dem, was nur vermutet wird. Bei Apps ohne bestätigten Vorfall geben wir wieder, was der Anbieter selbst sagt. Dass eine App aus dem Store verschwunden ist, beweist keinen Angriff.
| App | Was bekannt ist | Stand 30. Oktober |
|---|---|---|
| Hulk Product Options | Schadcode über die Einstellung für eigenes JavaScript, von mehreren Sicherheitsforschern analysiert. Eine Stellungnahme von HulkApps gibt es nur in der Wiedergabe bei Roman Zipp, auf der eigenen Website haben wir keine gefunden. | Im App Store installierbar |
| Upsell & Cross Sell (Selleasy) | Vom Hersteller bestätigt. Laut Logbase müssen Händler nichts tun. Wer die App-Einbettung abgeschaltet hat, kann sie wieder einschalten. | Seit 27. Oktober wieder gelistet |
| Wishlist Plus (Swym) | Vom Hersteller bestätigt. Händler müssen laut Swym keine Einstellungen ändern. Wer am 14. Oktober zwischen 10:06 und 16:32 Uhr UTC Auffälligkeiten im Checkout bemerkt hat, soll sich beim Support melden. | Im App Store installierbar |
| Boost AI Search & Filter | Die Erweiterung war vom 17. bis 18. Oktober für alle Shops abgeschaltet. Laut Statusseite lag die Ursache bei Boost, ein Sicherheitsvorfall wird nicht genannt. | Seit 18. Oktober wieder aktiv |
| Privy | Pop-ups und Formulare waren in Shopify-Shops offline, laut Statusseite in Abstimmung mit Shopify behoben. Ein Sicherheitsvorfall wird nicht genannt. | Seit 19. Oktober behoben |
Auf den inoffiziellen Listen stehen viele weitere bekannte Apps, zu denen es keine öffentliche Begründung gibt. Ob eine App gerade gelistet ist, siehst du auf ihrer Seite im App Store. Ist sie entfernt, fehlt der Button zum Installieren, und dort steht: „Diese App ist derzeit nicht im Shopify App Store verfügbar.“ Darunter verweist Shopify für Fragen an den Entwickler der App.
Wie viele Apps entfernt wurden und warum die Zahl wenig sagt
Eine offizielle Liste hat Shopify nicht veröffentlicht. Das unabhängige Archiv heyapps.dev zählt am 30. Oktober 570 Apps, die nicht mehr im App Store stehen, und 156, die zurückgekehrt sind. Andere Tracker kommen auf Zahlen zwischen 400 und knapp 500. Die Entfernungen reichen vom 15. bis zum 29. Oktober.
Die Zahl wirft mehrere Dinge zusammen. Shopify hat Erweiterungen vorsorglich abgeschaltet und Apps zur Prüfung aus dem Store genommen, und auch ohne Angriff verschwinden laufend Apps. heyapps.dev schreibt selbst, dass eine Entfernung allein nicht bedeutet, dass eine App gehackt wurde. Gegenüber dem australischen Magazin iTnews hat Shopify erklärt, dass es Apps aus dem Store nehmen kann, wenn sie die Sicherheitsstandards nicht erfüllen. Begründungen für einzelne Apps gibt es bisher nicht.
So prüfst du deinen Shop
Eine entfernte App wird nicht aus deinem Shop gelöscht, sie nimmt nur keine neuen Installationen mehr an. Ob bei dir etwas lief, musst du also selbst prüfen. Das geht schneller, als es klingt.
Apps abgleichen: Öffne im Admin die Liste deiner Apps und such jede im App Store. Notier dir, welche entfernt sind und ob der Anbieter eine Stellungnahme veröffentlicht hat.
Checkout wie ein Kunde testen: Öffne ein neues privates Fenster, leg ein Produkt in den Warenkorb und klick auf den Checkout-Button, einmal von der Warenkorbseite und einmal aus dem Warenkorb als Seitenleiste, falls dein Theme einen hat. In der Adresszeile muss deine eigene Domain oder Shopify stehen. Mach das am Rechner und am Handy. Weil der Schadcode nur einmal pro Sitzung zuschlug, brauchst du für jeden Versuch ein frisches privates Fenster.
Spuren im Browser suchen: cside empfiehlt, in den Entwicklertools des Browsers im Bereich Anwendung beziehungsweise Speicher unter Session Storage nach Einträgen zu suchen, die mit __ctf_ beginnen. Findest du einen, hat das Skript in dieser Sitzung zugeschlagen.
App-Einstellungen mit eigenem Code durchsehen: Viele Apps haben ein Feld für eigenes JavaScript, CSS oder HTML. Steht dort etwas, das niemand in deinem Team kennt, mach einen Screenshot, entferne es und informier den Anbieter.
App-Einbettungen und Reste prüfen: Im Theme-Editor unter App-Einbettungen siehst du, welche Apps Code in den Shop laden. Was du nicht mehr nutzt, deinstallierst du. Shopify weist auf seiner Hilfeseite zum Deinstallieren selbst darauf hin, dass manche Apps Code im Theme zurücklassen.
Zugänge absichern: Passwörter für Shopify und für die Konten bei App-Anbietern ändern, Zwei-Faktor-Anmeldung für alle Mitarbeiterkonten einschalten und Berechtigungen auf das Nötige beschränken.
Der Check auf __ctf_ zeigt nur, ob das Skript in deiner aktuellen Browsersitzung gelaufen ist. Die Hersteller haben den Schadcode inzwischen entfernt, ein Test heute bildet die Tage des Angriffs also nicht mehr ab. Findest du nichts, heißt das nicht, dass dein Shop damals sauber war. Entscheidend ist, ob eine der betroffenen Apps im fraglichen Zeitraum bei dir aktiv war.
Wenn deine Kunden betroffen sein könnten
Hattest du Hulk Product Options, Selleasy oder Wishlist Plus im betroffenen Zeitraum aktiv, oder findest du beim Test eine Umleitung, geh so vor:
Beweise sichern, bevor du etwas änderst: Screenshots, Uhrzeit, die fremde Adresse und wenn möglich einen Mitschnitt der Netzwerkanfragen aus den Entwicklertools.
App-Anbieter und Shopify-Support informieren. Swym bittet ausdrücklich darum, sich beim eigenen Support zu melden.
Deinen Zahlungsanbieter informieren. Er kann einschätzen, ob auffällige Kartenzahlungen zu dem Vorfall passen.
Mit deiner Datenschutzberatung klären, ob du den Vorfall melden oder deine Kunden informieren musst. Für Meldungen an die Aufsichtsbehörde sieht die DSGVO 72 Stunden vor, nachdem du von einer Datenpanne erfahren hast. Das hier ist keine Rechtsberatung.
Was Shopify seitdem geändert hat
Am 20. Oktober hat Shopify einen Beitrag an alle App-Entwickler veröffentlicht, markiert als „Action required“. Einen konkreten Vorfall nennt er nicht. Entwickler sollen ihre Apps mit dem Sicherheitscheck des AI Toolkit prüfen, auf ablaufende Zugriffstoken umstellen, alle ausgegebenen Daten einschließlich Metafeldern als nicht vertrauenswürdig behandeln und überall Zwei-Faktor-Anmeldung nutzen. Angekündigt sind außerdem engere Grenzen für App-Code im Shop und strengere Anforderungen im App Store, bisher ohne Termine.
Am selben Tag hat Shopify in allen Onlineshops eine Bestätigung vor externen Links eingeführt, nach heftiger Kritik zurückgezogen und am 23. Oktober umgebaut. Seitdem blockiert Shopify Ziele, die es als bösartig erkannt hat, laut Hilfeseite zum Link-Schutz etwa gefälschte Checkouts und Phishing-Seiten. Changelog und Hilfeseite nennen den Checkout-Hijack nicht. Im Entwicklerforum schrieb ein Shopify-Mitarbeiter aber, man reagiere damit auf jüngste Sicherheitsvorfälle. Die ganze Geschichte steht in unserem Beitrag zum Link-Schutz bei externen Links.
Nichts mit dem Vorfall zu tun hat das Aus für Script Tags, eine ältere Technik, mit der Apps Skripte in den Shop laden. Shopify hat es schon am 24. August angekündigt: Seit dem 1. Oktober 2026 können Apps keine Script Tags mehr anlegen oder ändern, ab dem 1. März 2027 lädt Shopify sie gar nicht mehr. Wer noch Apps nutzt, die darauf setzen, hat also ohnehin einen Grund zum Aufräumen.
Unsere Einschätzung
Die betroffenen Händler haben nichts falsch gemacht. Sie haben verbreitete Apps mit guten Bewertungen genutzt. Das Risiko steckt in der Bauweise: Jede App, die Code in den Shop lädt, holt sich ihre Anweisungen von einem Server, den du nicht kontrollierst. Wird der Anbieter angegriffen, läuft der Angriff in deinem Shop, direkt vor dem Checkout. In den Shops, die wir betreuen, war keine der drei betroffenen Apps aktiv.
Viele Shops laufen mit zehn oder zwanzig Apps, von denen ein Teil nur ein Detail löst, das genauso gut im Theme stehen könnte: Farbfelder für Varianten zum Beispiel oder ein einfacher Block mit Produktempfehlungen. Jede dieser Apps kostet Ladezeit und ist eine Abhängigkeit mehr. Für Angebote nach dem Kauf haben wir die Wege in unserem Beitrag zu Post-Purchase-Upsells in Shopify verglichen.
Was uns stört: Shopify hat bis heute weder eine Liste der entfernten Apps noch Gründe für einzelne Entfernungen veröffentlicht. Händler müssen sich den Stand aus Herstellerseiten, Statusseiten und inoffiziellen Trackern zusammensuchen, so wie wir für diesen Beitrag. Wenn eine App aus dem eigenen Shop plötzlich aus dem Store verschwindet, sollten Händler von Shopify erfahren, ob sie handeln müssen.
Nicht jede App lässt sich ersetzen, und das muss auch nicht sein. Bei jeder App, die im Storefront mitläuft, lohnt aber die Frage, ob sie ihr Geld und ihr Risiko wert ist. Wenn du deine App-Liste mit uns durchgehen willst, melde dich bei uns.
Häufige Fragen zum Shopify Checkout-Hijack
Was bedeutet „Diese App ist derzeit nicht im Shopify App Store verfügbar“?
Die App wurde aus dem Shopify App Store entfernt und lässt sich nicht neu installieren. In Shops, in denen sie schon installiert ist, läuft sie in der Regel weiter. Ein Sicherheitsproblem beweist der Hinweis nicht. Prüf, ob der Hersteller einen Grund nennt, und teste deinen Checkout.
War der Shopify-Checkout selbst gehackt?
Nein. Nach allen Berichten lief der Schadcode im Onlineshop, bevor der Checkout überhaupt geöffnet wurde. Er leitete den Klick auf den Checkout-Button auf eine fremde Seite um. Shopifys Checkout und die Zahlungsabwicklung selbst waren nicht betroffen.
Welche Apps waren nachweislich betroffen?
Belegt ist Schadcode bei Hulk Product Options, bei Upsell & Cross Sell von Selleasy und bei Wishlist Plus von Swym. Alle drei sind am 30. Oktober 2026 wieder im App Store installierbar. Für die meisten anderen entfernten Apps gibt es keine öffentliche Begründung.
Läuft eine entfernte App in meinem Shop weiter?
In der Regel ja. Die Entfernung aus dem App Store stoppt neue Installationen, bestehende bleiben aktiv. Shopify kann aber einzelne App-Erweiterungen zentral abschalten, wie es in diesem Fall zum Beispiel bei Boost passiert ist.
Muss ich eine entfernte App deinstallieren?
Nicht zwingend. Lies zuerst, was der Anbieter schreibt, und folge seiner Anleitung. Brauchst du die App nicht mehr, deinstallier sie und entferne die Reste aus dem Theme.
Wie erkenne ich, ob mein Checkout umgeleitet wird?
Teste in einem frischen privaten Fenster: Produkt in den Warenkorb legen, auf den Checkout-Button klicken und die Adresszeile lesen. Dort muss deine eigene Domain oder Shopify stehen. Wiederhole den Test in einem neuen Fenster, am Handy und aus dem Warenkorb als Seitenleiste.
Haben meine Kunden etwas von der Umleitung gemerkt?
Meistens nicht. Nach der Eingabe der Kartendaten ging es weiter in den echten Checkout, und die Bestellung kam normal an. Ein Hinweis können Rückfragen von Kunden sein, warum sie ihre Kartendaten zweimal eingeben mussten, oder später auffällige Abbuchungen.
Quellen (15)
- Logbase: Security incident update: 13 October 2026 (Stand 28.10.2026)
- Swym: Security response (16.10.2026)
- Shopify Developer Changelog: Securing your app, together (20.10.2026, aktualisiert 27.10.2026)
- Shopify Changelog: New protection against unexpected redirects (20.10.2026, aktualisiert 23.10.2026)
- Shopify Help Center: Link-Schutz in deinem Onlineshop verstehen
- Shopify Developer Community: Antwort von Shopify Staff zum Link-Hinweis (22.10.2026)
- Shopify Developer Changelog: Script tags are deprecated and will stop running on March 1, 2027 (24.08.2026)
- Shopify Help Center: Apps deinstallieren
- heyapps.dev: Delisted Shopify apps (abgerufen 30.10.2026)
- cside: HulkApps Shopify checkout hijack (17.10.2026)
- Roman Zipp: Shopify hit with phishing attack (10.10.2026, aktualisiert 22.10.2026)
- Roman Zipp: Statements from companies involved in Shopify checkout hijack (19.10.2026)
- iTnews: Shopify tells Australian store to stay shut after hijacked extensions divert shoppers (16.10.2026)
- Boost Commerce Status
- Privy Status
Unabhängige Recherche: Nordalux steht mit den genannten Stellen in keiner Verbindung und wird von ihnen weder beauftragt noch vergütet. Zitate und Wiedergaben entsprechen dem Stand beim Abruf am 30. Oktober 2026.
Tobias Graeger
Inhaber & Shopify-Entwickler
Tobias leitet alle Projekte persönlich. Mit über 50 abgeschlossenen Shopify-Projekten kennt er die Plattform vom Liquid-Template bis zur API-Integration. Sein Fokus: technisch saubere Lösungen, die mit dem Business mitwachsen.
LinkedInHat dir der Beitrag gefallen?
Ein Klick reicht und wir wissen, welche Themen wir weiter vertiefen sollen.
Feedback konnte gerade nicht gespeichert werden.
Das könnte euch auch interessieren
Shopify für KI-Shopping vorbereiten: Produktdaten und Wissen
Bereite Deinen Shopify-Shop auf KI-Shopping vor: Produktdaten, Varianten und Wissensdatenbank prüfen, Zuständigkeiten festlegen und Änderungen kontrollieren.
Shopify Agentic Commerce: Was sich mit der Herbstedition ändert
Shopify Agentic Commerce nach den Fall Editions 2026: neue Datenquellen, KI-Vertriebskanäle und die Aufgaben, die Händler jetzt im eigenen Shop prüfen sollten.